 Gobernanza, regulación y cumplimiento normativo
La incorporación de drones a una infraestructura crítica requiere un marco de gobernanza que defina quién autoriza las misiones, quién opera las aeronaves, quién custodia los datos y quién responde ante una incidencia.
En España y la Unión Europea deben considerarse, como mínimo, los siguientes ámbitos normativos y de gestión.
| Marco de referencia | Aplicación al ecosistema UAS |
| Reglamento (UE) 2019/947 y Reglamento Delegado (UE) 2019/945 | Operaciones, requisitos técnicos y condiciones aplicables a los UAS civiles |
| Real Decreto 517/2024 | Desarrollo del régimen jurídico español para la utilización civil de UAS |
| Directiva CER (UE) 2022/2557 | Resiliencia de las entidades críticas frente a riesgos físicos y perturbaciones |
| Directiva NIS2 (UE) 2022/2555 | Gestión de riesgos de ciberseguridad y obligaciones aplicables a entidades dentro de su ámbito |
| RGPD y legislación española de protección de datos | Tratamiento de imágenes, datos personales y derechos afectados |
| Normativa sectorial y planes de protección | Requisitos específicos según la infraestructura, el operador y la actividad |
La Agencia Estatal de Seguridad Aérea (AESA) recopila la normativa europea y española aplicable a drones, así como las reglas relativas a las categorías operacionales y las zonas geográficas de UAS.
La Directiva CER establece un marco europeo de resiliencia de las entidades críticas, mientras que NIS2 se centra en la ciberseguridad de las entidades incluidas en su ámbito. Son marcos complementarios, pero no intercambiables. La aplicación concreta debe determinarse según la entidad, el sector, la operación y la legislación vigente.
En julio de 2026, la Comisión Europea publicó orientaciones adicionales sobre medidas técnicas, de seguridad y organizativas para reforzar la resiliencia de las infraestructuras críticas, incluyendo riesgos asociados a drones y amenazas híbridas.
Modelo de responsabilidades
Una distribución de responsabilidades adecuada podría ser la siguiente:
| Función | Responsabilidad principal |
| Dirección corporativa | Aprobar objetivos, inversión, tolerancia al riesgo y modelo de gobernanza |
| Dirección de Seguridad | Integrar los UAS en el sistema de seguridad y en los planes de protección |
| Dirección de Operaciones | Definir las necesidades de inspección y continuidad de servicio |
| Dirección TIC/CISO | Gestionar ciberseguridad, identidades, comunicaciones e integración digital |
| Mantenimiento e ingeniería | Validar anomalías, establecer criterios técnicos y gestionar reparaciones |
| Operador UAS | Planificar y ejecutar las misiones conforme a los requisitos aplicables |
| Protección de datos y asesoría jurídica | Verificar licitud, proporcionalidad, responsabilidades y conservación de información |
La asignación definitiva debe adaptarse a la estructura real de cada organización. La contratación de un proveedor externo no elimina la necesidad de establecer responsabilidades internas, supervisión y control de resultados.
 Modelo de implantación para infraestructuras críticas
La implantación debe desarrollarse progresivamente, partiendo de necesidades verificables y evitando inversiones tecnológicas que no estén vinculadas a un problema operacional concreto.
Diagnóstico y análisis de riesgos. Inventariar los activos, identificar necesidades de inspección y seguridad, evaluar amenazas y establecer una línea base de costes, tiempos y riesgos.
Diseño de la arquitectura. Definir aeronaves, sensores, comunicaciones, software, ciberseguridad, almacenamiento, integración corporativa y procedimientos de operación.
Proyecto piloto controlado. Seleccionar un activo representativo, realizar pruebas autorizadas, comparar resultados con el procedimiento tradicional y verificar la calidad de los datos.
Integración y validación. Conectar los resultados con los sistemas de mantenimiento o seguridad, validar los procedimientos de contingencia y realizar pruebas de ciberseguridad e interoperabilidad.
Despliegue y mejora continua. Ampliar el servicio a otros activos cuando se demuestre su valor, formar al personal, auditar el sistema y actualizar la evaluación de riesgos.
Selección de proyectos piloto
Los proyectos iniciales deberían cumplir cuatro condiciones:
- Resolver un problema relevante y claramente delimitado.
- Permitir operar en condiciones controladas y autorizables.
- Ofrecer resultados comparables con una referencia previa.
Poder evaluarse mediante indicadores de seguridad, calidad, coste y continuidad.
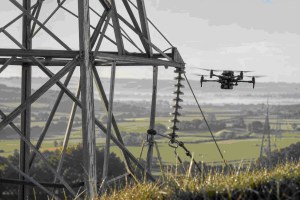
Ejemplos adecuados son la inspección de un conjunto de estructuras, la revisión de activos de una instalación energética o la documentación de daños en un emplazamiento industrial.
No conviene comenzar por una solución de vigilancia autónoma de máxima complejidad si la organización todavía no dispone de procedimientos, personal formado, gobernanza de datos o capacidades de integración.
 Indicadores de rendimiento y retorno de inversión
La inversión debe evaluarse por el valor generado en el conjunto del proceso, no solo por la reducción del tiempo de vuelo o del número de desplazamientos.
Los siguientes indicadores constituyen una propuesta inicial de cuadro de mando.
| Dimensión | KPI propuesto | Criterio de evaluación |
| Productividad | Tiempo total por inspección | Comparación con el método anterior |
| Cobertura | Porcentaje de activos inspeccionados | Cobertura efectiva frente a la planificada |
| Calidad | Anomalías confirmadas | Proporción de alertas que requieren intervención |
| Mantenimiento | Tiempo desde la detección hasta la reparación | Mejora del ciclo de gestión |
| Seguridad laboral | Exposición del personal a trabajos de riesgo | Reducción de exposiciones evitables |
| Disponibilidad | Disponibilidad operativa del sistema | Tiempo disponible frente al planificado |
| Ciberseguridad | Incidencias y vulnerabilidades pendientes | Seguimiento de su tratamiento y resolución |
| Continuidad | Tiempo de recuperación tras una incidencia | Cumplimiento de objetivos definidos |
| Economía | Coste total por inspección válida | Coste integral frente a la alternativa |
| Cumplimiento | Operaciones realizadas conforme a los requisitos | Verificación documental y operacional |
Los objetivos numéricos deben establecerse después de medir la situación inicial. No sería riguroso atribuir de antemano porcentajes de ahorro o mejoras de detección sin conocer la instalación, la tecnología y el procedimiento de referencia.
Para el análisis económico, el coste total de propiedad debe incluir adquisición, sensores, software, personal, formación, seguros, mantenimiento, conectividad, almacenamiento, cumplimiento, sustitución de componentes y gestión de riesgos.
 Soberanía tecnológica y estrategia industrial
El crecimiento del mercado de drones plantea una cuestión estratégica para los operadores de infraestructuras críticas: ¿cómo asegurar que una capacidad tecnológica esencial pueda mantenerse operativa durante todo su ciclo de vida?
La respuesta requiere evaluar más allá del fabricante de la aeronave.
Criterios de selección de proveedores
La evaluación técnica y comercial debería considerar:
- Procedencia y trazabilidad de los componentes críticos.
- Gestión de vulnerabilidades y frecuencia de actualizaciones.
- Ubicación, acceso y condiciones de tratamiento de los datos.
- Dependencia de servicios en la nube y conectividad externa.
- Disponibilidad de soporte, repuestos y mantenimiento.
- Interoperabilidad con otras plataformas y sistemas corporativos.
- Posibilidad de exportar datos y sustituir al proveedor.
- Cumplimiento normativo y condiciones de exportación.
- Capacidad de respuesta ante incidentes y continuidad del servicio.
La procedencia geográfica no constituye por sí sola una prueba de seguridad o inseguridad. La selección debe basarse en un análisis documentado de riesgos, requisitos verificables y evidencias técnicas.
Oportunidades para la industria española y europea
Existe margen para desarrollar capacidades industriales en segmentos como:
- Integración de sensores y cargas útiles especializadas.
- Software de planificación, control y explotación de datos.
- Inspección inteligente y mantenimiento predictivo.
- Sistemas seguros de comunicaciones e identificación.
- Plataformas de gestión de flotas y estaciones automatizadas.
- Integración de tecnologías de detección de drones no autorizados.
- Formación, mantenimiento, ensayos y certificación.
- Servicios especializados para energía, transporte, agua y puertos.
El objetivo industrial no tiene que limitarse a fabricar todas las piezas de una aeronave. También puede consistir en controlar tecnologías diferenciadoras, desarrollar software, asegurar la integración y ofrecer servicios especializados de alto valor añadido.
La política europea de seguridad frente a drones anunciada en febrero de 2026 refuerza esta orientación mediante propuestas de desarrollo industrial, detección, coordinación de respuestas y cooperación tecnológica.
 Hoja de ruta estratégica 2026–2028
La siguiente hoja de ruta es una propuesta de planificación, no un calendario normativo obligatorio.
Fase 1. 2026 · Diagnóstico y diseño
- Inventario de activos y casos de uso.
- Evaluación de riesgos físicos, digitales y operacionales.
- Definición de arquitectura, gobernanza y criterios de compra.
- Selección de proyectos piloto y métricas de referencia.
Fase 2. 2027 · Validación e integración
- Ejecución y evaluación de pilotos.
- Integración con mantenimiento y centros de control.
- Pruebas de ciberseguridad, continuidad y contingencia.
- Formación de operadores y responsables de seguridad.
Fase 3. 2028 · Escalado y resiliencia
- Ampliación de las soluciones con resultados demostrados.
- Normalización de procedimientos y acuerdos de servicio.
- Auditorías, ejercicios de incidentes y mejora continua.
- Revisión de proveedores, dependencias y sostenibilidad económica.
La hoja de ruta debería revisarse anualmente y siempre que se produzcan cambios importantes en el riesgo, la regulación, la tecnología o las condiciones operativas.
Conclusiones: hacia una seguridad integral e integrada apoyada en capacidades aéreas inteligentes
Los drones industriales constituyen una tecnología transversal con capacidad para transformar la inspección, la operación y la protección de infraestructuras esenciales. Su aportación más relevante no consiste simplemente en realizar tareas aéreas, sino en convertir la observación en información útil, la información en decisiones y las decisiones en mejoras verificables.
Para aprovechar ese potencial es necesario integrar cinco elementos: plataformas adecuadas, sensores fiables, comunicaciones seguras, software interoperable y una organización preparada para gestionar los resultados.
En las infraestructuras críticas, la seguridad debe abarcar tanto el uso legítimo de los drones como los riesgos que estos sistemas pueden introducir o representar. Esto exige coordinación entre seguridad física, ciberseguridad, operaciones, mantenimiento, protección de datos y dirección corporativa.
La implantación debe ser gradual, basada en riesgos y sometida a evaluación continua. La selección de proveedores, la autonomía tecnológica, la protección de datos y la continuidad del soporte deben formar parte de la decisión desde el inicio.
La conclusión estratégica es clara: la resiliencia no se improvisa; se diseña mediante capacidades tecnológicas, procedimientos, personas y gobernanza.
El futuro del ecosistema UAS en infraestructuras críticas dependerá de la capacidad de combinar innovación industrial, seguridad integral, interoperabilidad y cooperación público-privada para mantener los servicios esenciales frente a un entorno de amenazas y perturbaciones cada vez más complejo.
Referencias institucionales y técnicas
- Agencia Estatal de Seguridad Aérea (AESA). Normativa, operaciones y zonas geográficas de UAS. Portal oficial de drones.
- Comisión Europea. Action Plan on Drone and Counter Drone Security, 11 de febrero de 2026. Plan y medidas europeas.
- Comisión Europea, Centro Común de Investigación. Handbook on UAS Protection of Critical Infrastructure and Public Space: A Five Phase Approach for C-UAS Stakeholders. Publicación técnica.
- Unión Europea. Directiva (UE) 2022/2557, relativa a la resiliencia de las entidades críticas. Texto oficial.
- Unión Europea. Directiva (UE) 2022/2555, relativa a las medidas destinadas a garantizar un elevado nivel común de ciberseguridad en toda la Unión (NIS2). Texto oficial.
- Comisión Europea. Orientaciones sobre medidas técnicas, de seguridad y organizativas para reforzar la resiliencia de infraestructuras críticas, 10 de julio de 2026. Información institucional.

